De Zurich à la Silicon Valley

🇫🇷 🇨🇭 🇧🇪 🇱🇺

Des audits SOC 2 fondés sur la précision

Auditsuisse est un cabinet d’audit SOC 2 agréé aux États-Unis et en Suisse, au service des éditeurs SaaS et des entreprises technologiques. Consultez les tarifs publiés, comparez les types de rapports et échangez sur le périmètre demandé par vos clients.

Sceau de conformité Auditsuisse SOC 2 de type I Sceau de conformité Auditsuisse SOC 2 de type II Auditsuisse — Security Rule HIPAA évaluée Auditsuisse — RGPD évalué

Définissez le périmètre attendu par vos clients

Identifiez le type de rapport, les systèmes et les critères attendus par vos clients. Consultez les hypothèses des tarifs publiés, puis confirmez le périmètre de la mission avant son démarrage.

Consulter le périmètre et les tarifs SOC 2

Nos services

La conformité sans compromis

Des services d’audit experts, adaptés à votre secteur, à votre taille et à vos exigences réglementaires.

SOC 1

Démontrez aux auditeurs et commissaires aux comptes de vos clients que leurs données financières sont entre de bonnes mains. Des rapports SSAE 18 — le pendant américain de l’ISAE 3402 — portés par une double crédibilité américaine et suisse.

En savoir plus →

SOC 2

Examens SOC 2 de Type I et de Type II des contrôles relevant des Trust Services Criteria que vous avez sélectionnés. Découvrez le périmètre, le processus et les options de rapport.

En savoir plus →

SOC 3

Affichez votre posture de sécurité sur votre site web. Un sceau de confiance librement diffusable, issu de la même mission SOC 2.

En savoir plus →

RGPD

Pilotez votre conformité au RGPD avec une équipe établie en Suisse — pays bénéficiant d’une décision d’adéquation de l’UE — et rompue à la conformité transfrontalière.

En savoir plus →

HIPAA

Évaluez les politiques, les procédures et les mesures de protection au regard des exigences HIPAA applicables. Examinez le périmètre de l’évaluation, les constatations et les priorités de remédiation.

En savoir plus →

ISAE 3000

Une assurance indépendante sur vos informations ESG, de durabilité et extra-financières, selon la norme de l’IAASB reconnue à l’échelle internationale.

En savoir plus →

ISAE 3402

Des rapports d’assurance internationaux sur les contrôles des organisations de services — la norme de référence des auditeurs et commissaires aux comptes, dans toutes les juridictions.

En savoir plus →

Tests d’intrusion

Des pentests manuels réalisés par des testeurs certifiés OSCP, alignés sur l’OWASP Top 10 et le SANS Top 25 — des rapports signés que vos auditeurs acceptent et auxquels vos clients font confiance.

En savoir plus →

Comprendre l’audit SOC 2

Qu’est-ce qu’un audit SOC 2 ?

Un audit SOC 2 est un examen indépendant des contrôles d’une organisation de services, réalisé exclusivement par un cabinet CPA agréé selon les critères des services de confiance (Trust Services Criteria, TSC) de l’AICPA. Il évalue la manière dont une entreprise protège les données de ses clients dans cinq catégories : sécurité, disponibilité, intégrité des traitements, confidentialité et protection de la vie privée. Pour les exigences et le déroulement, consultez ce qu’est la conformité SOC 2 (en anglais), ou découvrez nos services d’audit SOC 2.

Pourquoi Auditsuisse ?

L’expérience d’un Big Four. La réactivité d’un cabinet boutique. Nous avons conçu Auditsuisse pour les organisations qui refusent de choisir entre rigueur et efficacité : une expérience et une précision éprouvées, une double crédibilité juridictionnelle et une méthodologie allégée que les grands cabinets ne peuvent égaler.

✓

Précision suisse

Des tests rigoureux. Chaque constat documenté. Des conclusions claires.

✓

Portée mondiale

États-Unis, EMEA, APAC, LATAM : un seul cabinet, une seule méthodologie, un seul standard de qualité.

✓

Exécution efficace

Définissez le périmètre, les tâches de préparation et les étapes de reporting au début de votre mission.

✓

Des experts nommément désignés

Un auditeur senior qui connaît votre stack technique, désigné dès le premier jour.

Notre direction

Rencontrez notre directeur de l’audit

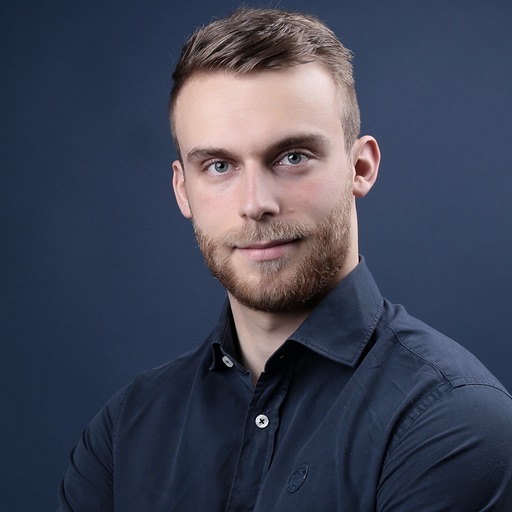
Sébastien Ruosch

Sébastien Ruosch

Directeur

Sébastien est le directeur d’Auditsuisse Assurance. Il est expert-réviseur agréé en Suisse (Wirtschaftsprüfer, agrément ASR n° 114662) et CPA aux États-Unis (licence n° 034634), avec une spécialisation en systèmes d’information et contrôles (ISC). Il est titulaire d’un master en comptabilité, contrôle et finance de l’Université de Lausanne.

Issu de l’audit au sein d’un cabinet Big Four, où il a exercé près de cinq ans, il a développé une solide expertise auprès de PME comme de groupes internationaux. Spécialisé en SOC 2 et en cybersécurité, il accompagne les entreprises technologiques dans la conception, la mise en œuvre et l’évaluation de leur environnement de contrôle.

En savoir plus sur notre équipe →

Commencer

Votre prochain audit commence par une conversation

Parlez-nous de votre calendrier, de votre référentiel et du contrat en jeu : nous vous expliquerons précisément comment nous vous y mènerons.